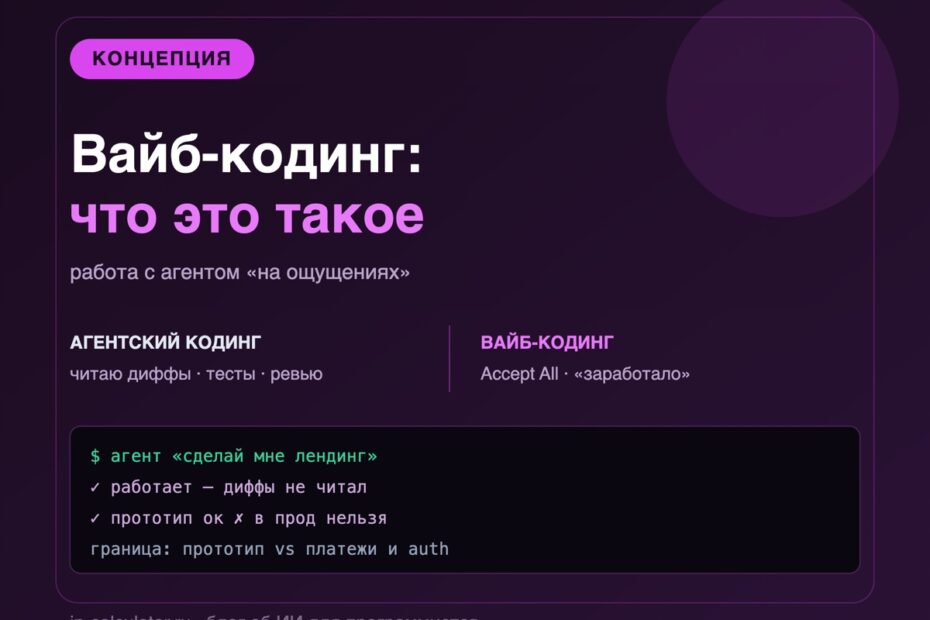
В феврале 2025 года Андрей Карпати описал в X новый стиль работы: «вы полностью отдаётесь вайбу, принимаете экспоненты и забываете, что код вообще существует». Через полтора года фраза «вайб-кодинг» (vibe coding) превратилась из шутки в термин, который гуглят чаще, чем «Claude Code vs Codex»: по Wordstat это 14 274 показа в базе и 3 072 в точной форме на 10.09.2026. Проблема в том, что почти все материалы по теме — подборки инструментов. А вопрос «что это и где границы» важнее: вайб-кодинг — это не «прикрутить нейросеть к редактору», а сознательный отказ от контроля над кодом, и у этого отказа есть цена. Ниже — что именно имел в виду Карпати, чем вайб-кодинг отличается от агентского, когда он оправдан и как не сломать прод.
Откуда взялся термин и что он значил изначально
Карпати придумал не методологию, а иронию над собственным экспериментом. В исходном посте он перечислял конкретные детали: общается с Composer голосом через SuperWhisper и почти не трогает клавиатуру, просит «идиотские вещи вроде уменьши padding сайдбара вдвое, потому что мне лень искать», и главное — «я всегда жму Accept All, я больше не читаю диффы». Смысл был именно в отказе от чтения кода: «код растёт выше моего обычного понимания», «иногда LLM не может починить баг, так что я просто обхожу его или прошу случайные изменения, пока он не исчезнет».
Сам автор ограничивал это «закидонными проектами на выходные» и не предлагал так строить рабочие системы. Медиа выбросили оговорку и разнесли только яркую часть. Это важно для сегодняшнего разговора: когда кто-то говорит «мы вайб-кодим», он должен уточнить, о каком именно уровне отказа от контроля речь.
Через полтора года термин оформился в отдельную тему: русскоязычные площадки разбирают его уже как явление с историей и границами.
Чем вайб-кодинг отличается от агентского кодинга
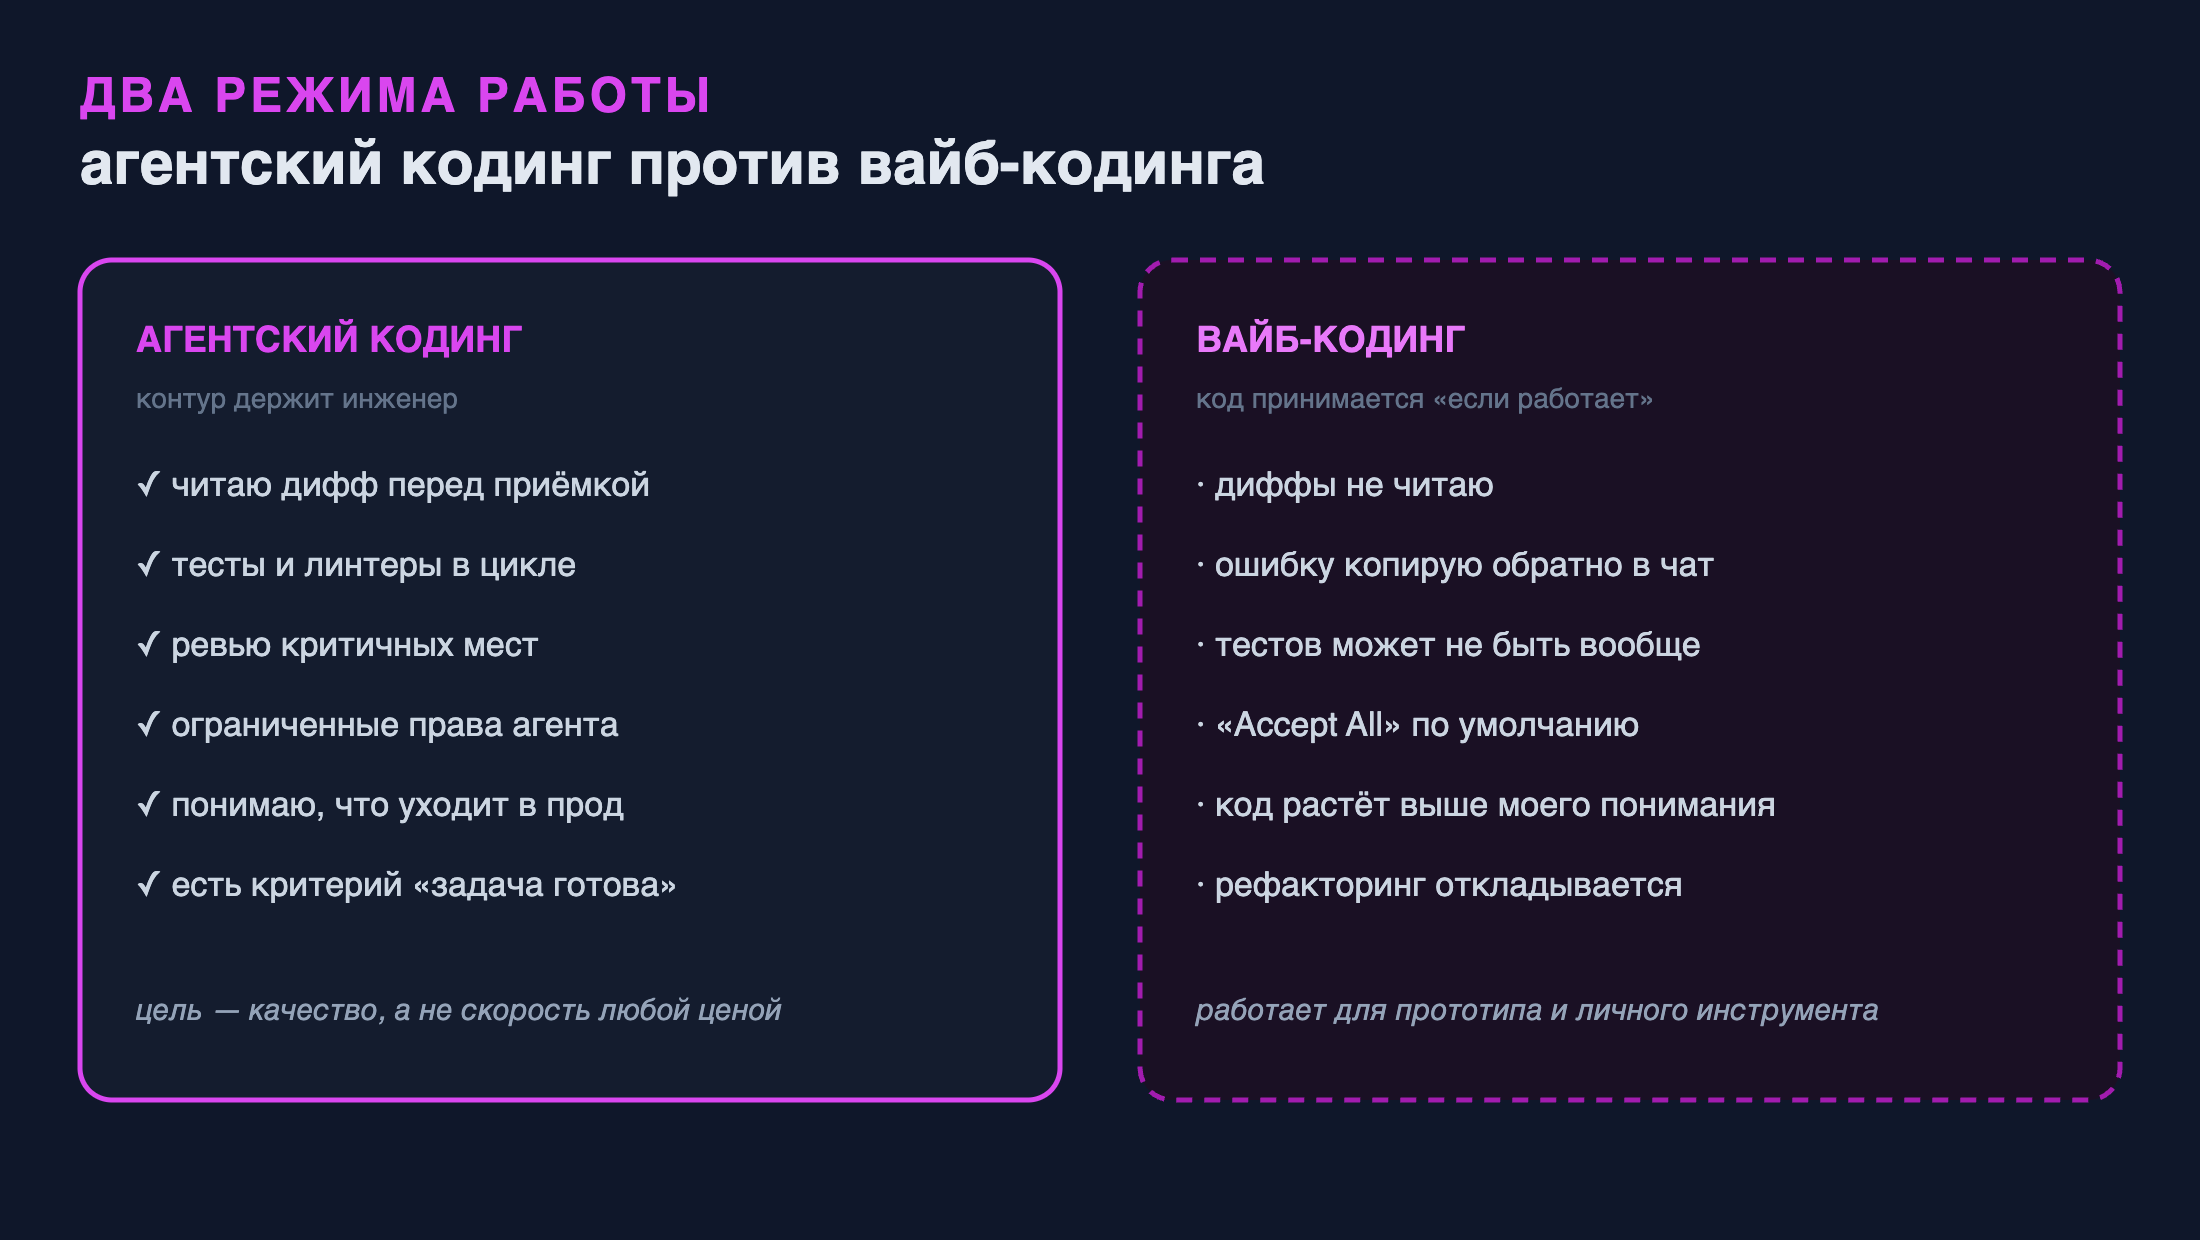
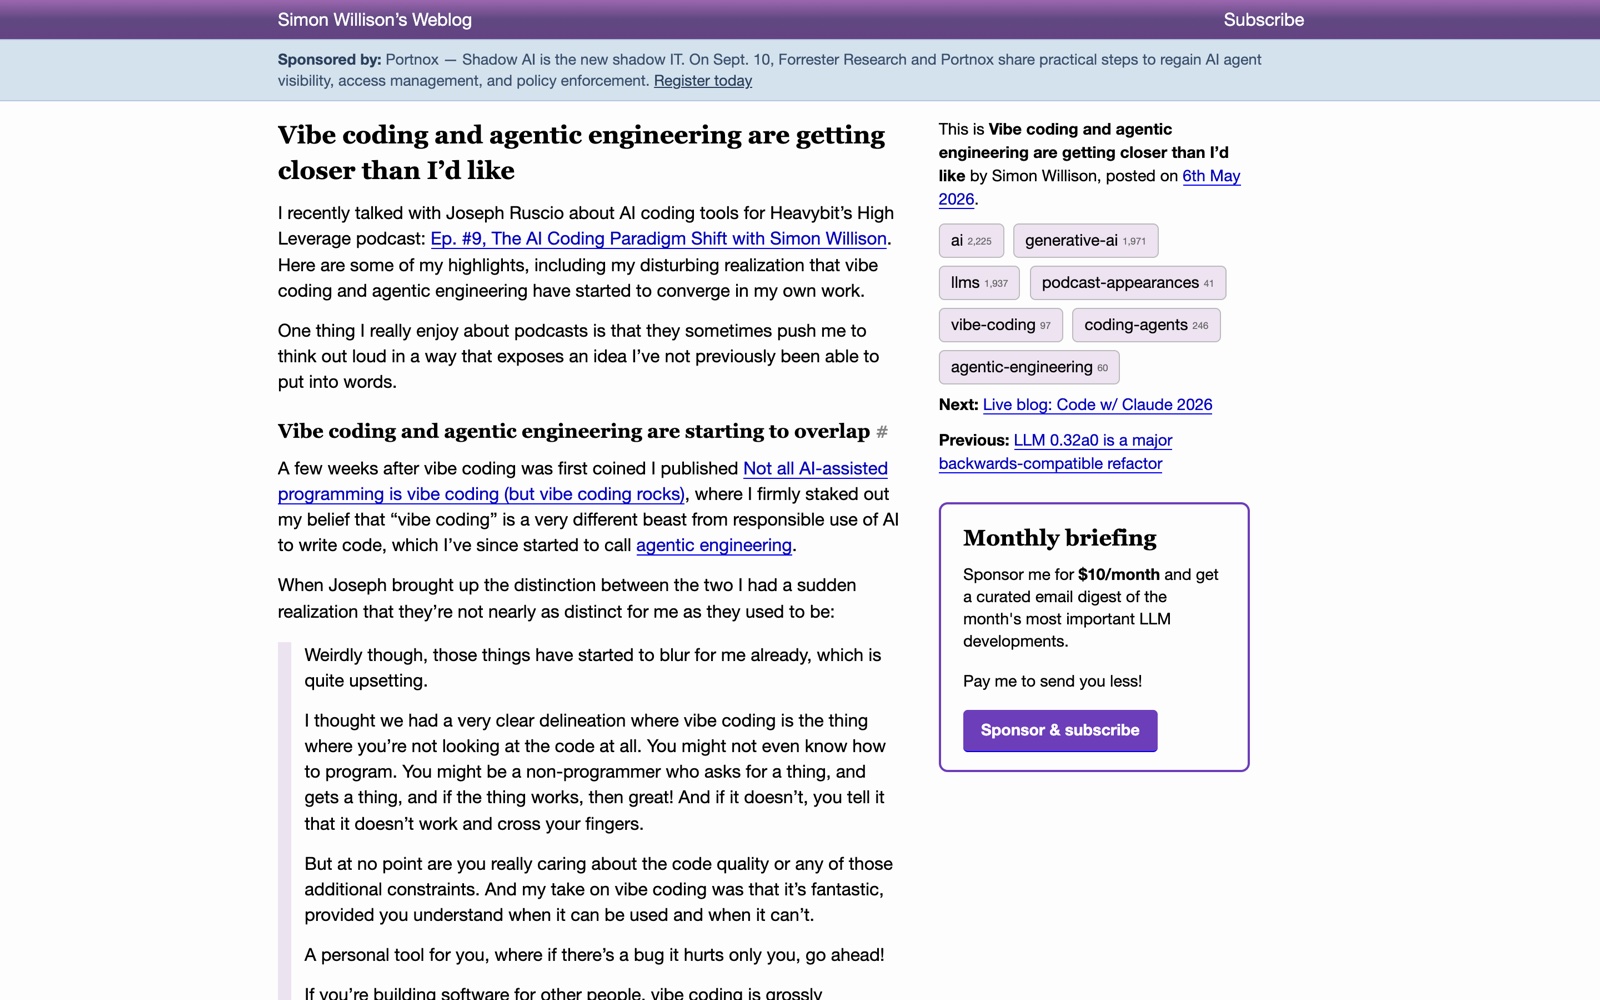
Simon Willison, который первым развёл эти понятия, формулирует разницу жёстко: вайб-кодинг — это когда вы не смотрите на код вообще, можете быть непрограммистом, а если что-то не работает, просто сообщаете об этом и «скрещиваете пальцы». Агентский кодинг — работа профессионала, который использует агента до предела своих возможностей, но отвечает за безопасность, поддерживаемость и производительность результата.
| Критерий | Агентский кодинг | Вайб-кодинг |
|---|---|---|
| Кто смотрит на код | инженер читает диффы | никто, диффы не читаются |
| Тесты | пишутся и гоняются в цикле | могут отсутствовать |
| Права агента | ограничены, в песочнице | часто полные |
| Что при неверном результате | разбор причины | копипаст ошибки обратно в чат |
| Кому можно доверить | продакшн, чужой код | прототип, личный инструмент |
| Критерий готовности | задача закрыта и проверена | «на моей машине работает» |
Смазанная граница тут встречается постоянно, и её стоит назвать честно. Willison признаёт, что у него самого эти режимы начали сливаться: он всё реже читает каждую строку, которую пишет агент, даже в продакшн-коде, потому что «Claude Code просто сделает JSON API endpoint правильно». Это уже не вайб-кодинг по определению Карпати, но и не полный контур ревью. Он называет это «нормализацией девиации» и предупреждает о риске: каждое удачное неконтролируемое срабатывание повышает шанс довериться агенту в неудачный момент.
Когда вайб-кодинг оправдан
Willison даёт простой критерий: «личный инструмент, где баг бьёт только по вам, — вперёд». Всё, что построено для других людей, — уже не зона вайб-кодинга.
Практически это такие категории:
- одноразовые скрипты — разобрать CSV, переименовать файлы, склеить JSON из двух API;
- прототип интерфейса — чтобы за час понять, как это должно выглядеть, и выбросить;
- личный инструмент — трекер привычек, локальный конвертер, бот для себя;
- разведка незнакомого формата — «покажи, как вообще парсится этот .blend», чтобы потом написать нормально.
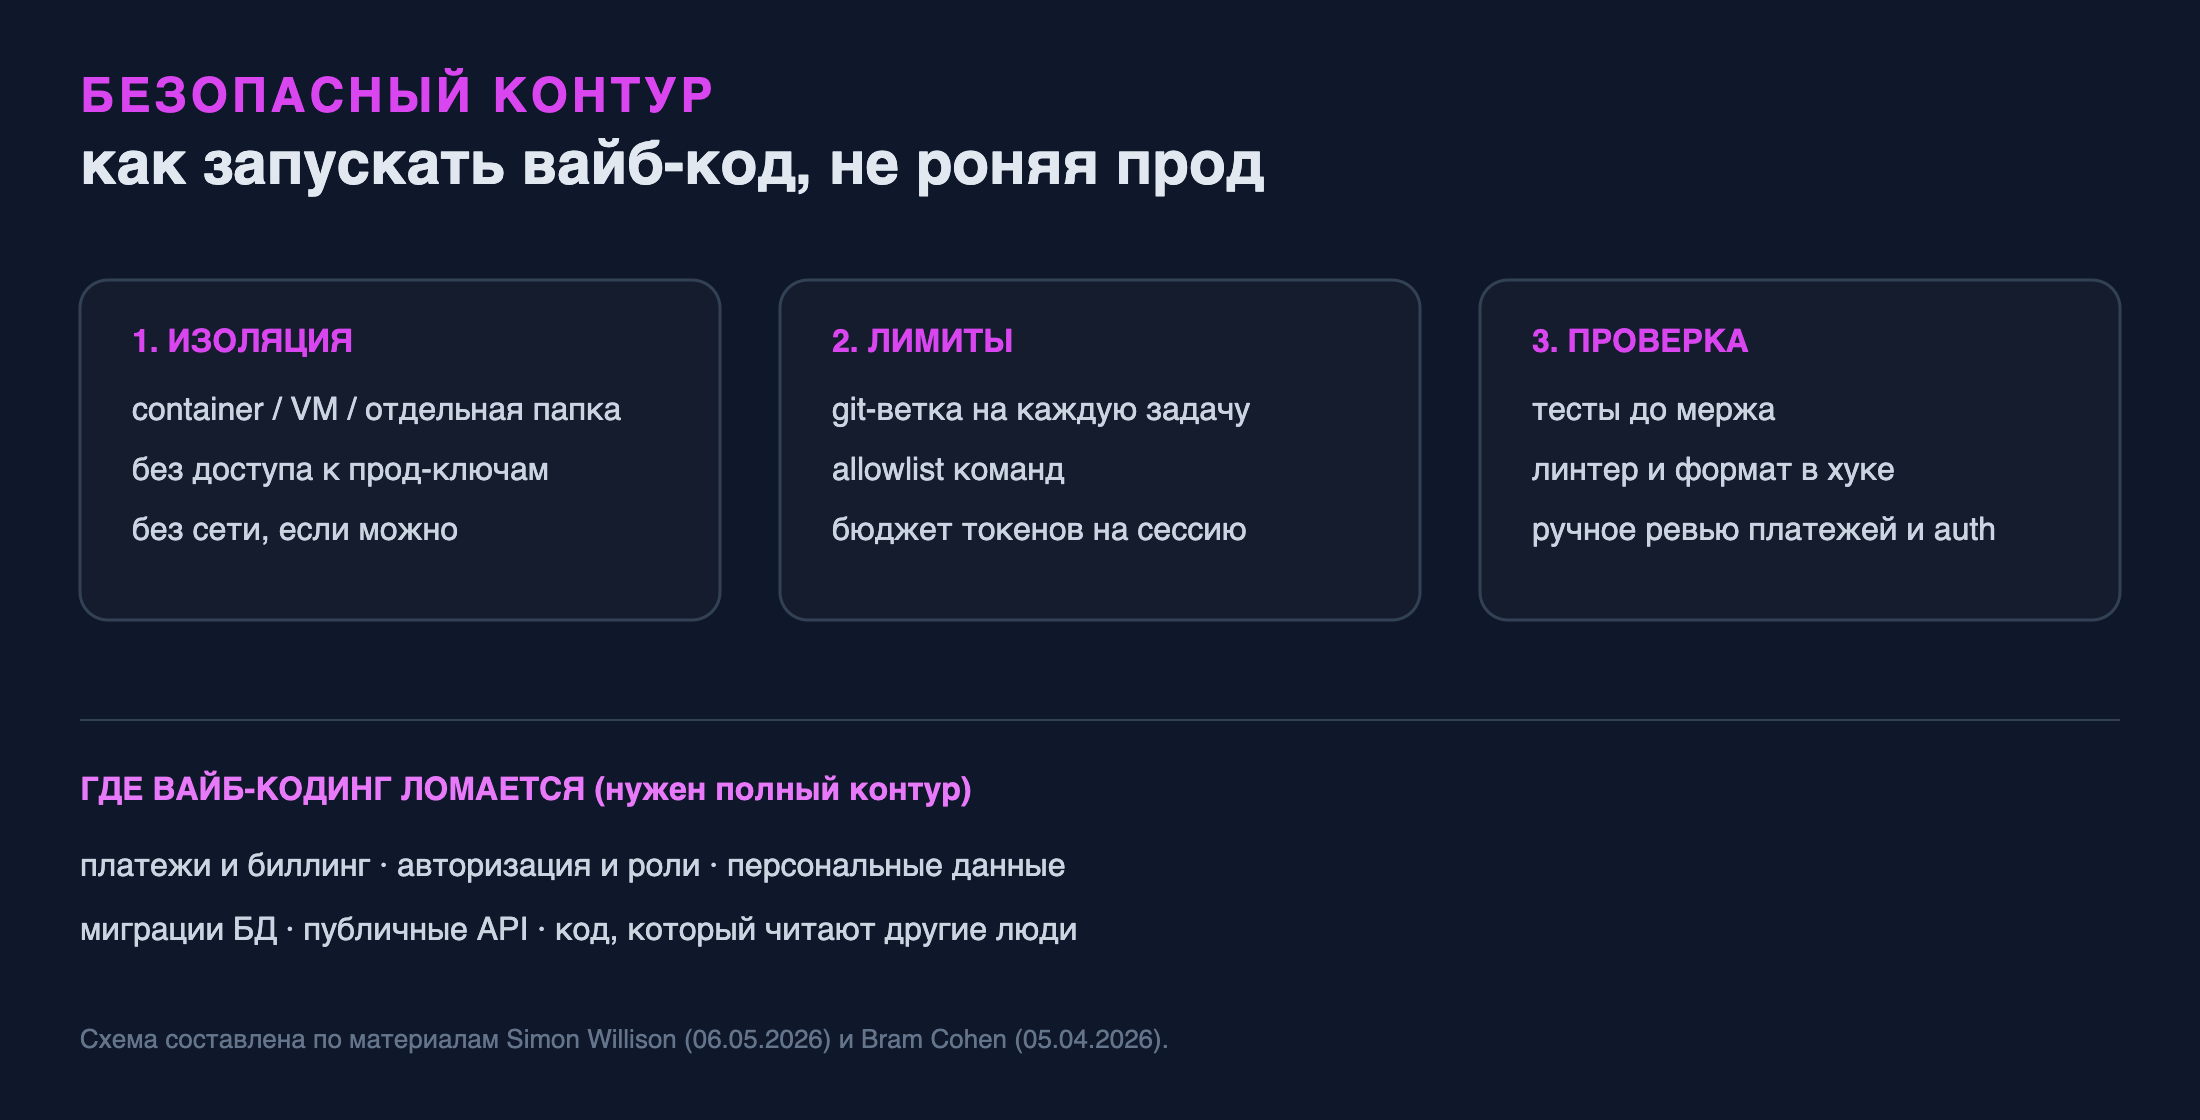
Всё остальное — платежи, биллинг, авторизация, персональные данные, публичные API, миграции — требует полного контура: тестов, ревью, ограниченных прав. Не потому что модель плохая, а потому что ошибку в этих местах без чтения кода не видно.
Как поднять безопасный контур, если всё-таки хочется
Даже вайб-кодинг не обязан означать «работать на прод-ключах с полными правами». Минимальная обвязка, которая отделяет игру от аварии:
- Изоляция. Запускайте агента в контейнере, VM или отдельной папке без доступа к боевым секретам. Если задача не требует сети — отключите сеть.
- Ветки. Каждая задача — своя ветка: тогда любой результат можно откатить одной командой, не разбирая, что именно модель поменяла.
- Allowlist. Ограничьте набор команд, которые агент может выполнять без подтверждения.
rm -rf,git push --force, работа с БД — только вручную. - Лимиты. Бюджет токенов на сессию и лимит шагов. Без этого агент может «уйти в цикл» и просадить счёт.
- Проверка до мержа. Даже если вы не читаете код, тесты и линтер — это то, что можно не читать глазами. Настройте их в pre-commit-хуке:
# .git/hooks/pre-commit: дешёвый барьер перед тем, как вайб-код попадёт в историю
set -e
npx eslint . --max-warnings=0
npx tsc --noEmit
npm test --silent
- Правила для агента. Файл вроде
AGENTS.mdилиCLAUDE.mdв корне — это не «придирка», а способ задать рамку, без которой агент работает заметно хуже.
Где вайб-кодинг ломается
Bram Cohen, автор BitTorrent, в разборе «The Cult Of Vibe Coding Is Insane» называет ключевую проблему культурной, а не технической. Он утверждает, что «чистый вайб-кодинг — это миф»: вы всё равно пишете plan-файлы, skills и rules, а машина без рамки работает плохо. Его тезис жёстче, чем у Willison: программное обеспечение плохое не потому, что вы используете ИИ, а потому что «плохое качество — это решение, которое вы принимаете».
По его наблюдению, ИИ отлично справляется с уборкой технического долга (то, на что раньше уходил год, теперь можно сделать за недели) — но только если человек сначала объяснит, что именно сломано. Машина почти никогда не замечает спагетти-код спонтанно. Именно эту стадию — «посмотреть и объяснить» — вайб-кодинг и пропускает.
На практике типовые категории провала выглядят так:
| Категория | Почему вайб-кодинг ломается |
|---|---|
| Платежи и биллинг | ошибки округления и неверные статусы видны только на реальных деньгах |
| Авторизация и роли | незаметная дыра в проверке прав не проявляется в happy path |
| Персональные данные | модель может залогировать или отправить чувствительные поля |
| Миграции БД | необратимые изменения без ревью = потеря данных |
| Публичные API | нарушение контракта ломает клиентов, а не ваши тесты |
Что делать с уже написанным кодом
Рано или поздно вайб-код, который «работал», упирается в баг, который не чинится копипастом ошибки. Тут помогает обратный ход — перевести проект из вайб-режима в агентский:
- Сначала тесты, потом правки. Пока нет тестов, каждая правка — рулетка. Начните с покрытия критичных путей, а не всего подряд.
- Прочитайте то, что будете менять. Не весь проект, а конкретный модуль перед изменением.
- Документируйте контракт. Если агент не знает, что считается корректным результатом, он будет угадывать.
Пример промпта для перехода из вайб-режима в контролируемый:
Не меняй код. Сначала:
1) перечисли модули, которые отвечают за аутентификацию;
2) для каждого опиши, какие входные данные считаются валидными;
3) предложи список тестов (только названия), которые закрыли бы happy path и отказ.
Дождись моего ответа перед любыми правками.
Российские реалии
Вайб-кодинг сам по себе — не сервис, но он опирается на зарубежные инструменты и модели, а это упирается в РФ-специфику:
- Доступность. CLI-агенты (Claude Code, Codex, OpenCode, Aider) ставятся штатно через npm и pip. Веб-редакторы и облачные агенты могут требовать VPN.
- Оплата. Российские Visa и Mastercard не принимаются для подписок Claude, OpenAI, Cursor. Рабочие каналы — виртуальные зарубежные карты с пополнением по СБП или USDT, карты банков Казахстана, Грузии, Армении. Риски перекупщиков и сравнение вариантов — «Как оплатить подписку ChatGPT из России».
- Русскоязычные материалы. Тема в рунете покрыта в основном через призму инструментов: «ИИ для вайб-кодинга в 2026 году: 8 нейросетей» (StudyAI на Habr) — подборка с описанием доступа из России; там же стоит прочитать «Сладкие оковы вайб-кодинга» — про издержки подхода. Методологических разборов границ вайб-кодинга на русском мало: конкурентный угол Habr — именно каталоги инструментов, поэтому наша статья разбирает методологию, а не «топ-8 моделей».
Ограничения
- Термин размылся. «Вайб-кодинг» сегодня называют всё подряд — от аккуратной работы с агентом до полного отказа от чтения кода. Договаривайтесь об определении внутри команды.
- Метрики нет. Не существует измерения «процент вайб-кода в проекте», поэтому спорить о том, «сколько вайб-кодинга допустимо», можно бесконечно.
- Ретроактивное чтение дорого. Вайб-код, который вырос до тысяч строк без тестов, читать больнее, чем писать заново. Иногда дешевле выбросить.
- Опыт усиливается, а не заменяется. И вайб-кодинг, и агентский кодинг эффективнее в руках инженера, который понимает архитектуру. Новичок в вайб-режиме не отличает галлюцинацию от рабочего кода.
- Модель — не гарант качества. Даже уверенный результат агента в простой задаче не означает, что в сложной он не ошибётся молча.
Вывод
Вайб-кодинг стоит понимать буквально: это работа без чтения кода, и она честно подходит для прототипов, скриптов и личных инструментов. Как только результат начинают видеть другие люди, режим нужно менять — хотя бы на минимальный контур с изоляцией, тестами и ветками. Само «дайте мне ИИ, который всё напишет» не работает нигде: даже Карпати, придумав термин, оговорил его пределами выходных. Разница между хорошим и плохим результатом — не в модели, а в том, кто держит контур.
Связанные статьи
- Что такое агентный кодинг — режим, который противоположен вайб-кодингу
- Кейс: переписывание легаси с ИИ — как агент убирает техдолг под контролем
- ИИ-тесты: pytest и Playwright — как закрыть код тестами
- Песочницы для ИИ-агентов — изоляция запуска на практике
- Кейс: Alchemy Utils и Codex — пример, где человек держал ревью
Читайте также: Кейс: почему «переписать всё с нуля» не спасает, если код как кудзу · ИИ-агенты: примеры того, что агент реально делает в 2026
